


Le problème n’est pas la panne, c’est de l’apprendre par un utilisateur.
Sans supervision, un incident se découvre au moment où il bloque quelqu’un. La détection précoce transforme une interruption subie en intervention planifiée.

La panne silencieuse
Un service arrêté depuis des heures que personne ne remarque avant le premier appel.
La saturation
Un disque plein ou une mémoire à bout : d’abord la lenteur, ensuite l’arrêt.
La dérive de configuration
Un changement non suivi qui fragilise peu à peu la sécurité ou la disponibilité.
L’incident qui revient
Le même dysfonctionnement chaque mois, faute d’avoir traité sa cause.
Gardez une vision claire de vos actifs.
La supervision automatisée suit en continu vos applications et vos services ; Nexsit intervient selon le SLA du contrat :
- leur disponibilité ;
- leurs performances ;
- les incidents en cours.
- La liste ci-dessous donne les exemples les plus courants.
Active Directory
- Santé du domaine
- Contrôleurs, services, DNS et réplication.
- Authentification
- Connexions, latence, erreurs et verrouillages de comptes.
- Sécurité
- Comptes privilégiés, évènements sensibles et alertes.
- Continuité
- Rôles critiques, ressources et sauvegardes.
- Stratégies de groupe
- Application des GPO et cohérence des paramètres distribués.
VPN entreprise

- Connexions
- Tunnels, passerelles et sessions ouvertes.
- Performance
- Latence, débit et pertes de paquets.
- Sécurité
- Authentifications, certificats et évènements suspects.
- Continuité
- Liens de secours et bascule automatique en cas de panne.
- Capacité
- Sessions simultanées et charge des passerelles.
Hyperviseur
- Santé du cluster
- État des hôtes et des services de virtualisation.
- Machines virtuelles
- Disponibilité, redémarrages et consommation des ressources.
- Performances
- Processeur, mémoire, stockage et réseau.
- Continuité
- Haute disponibilité, migrations et bascule en cas de panne.
- Capacité
- Espace des banques de données et marge de ressources disponible.
Applications métier
- Disponibilité
- Accessibilité de l’application et état de ses services.
- Performance
- Temps de réponse, charge et expérience utilisateur.
- Erreurs
- Exceptions, requêtes échouées et anomalies récurrentes.
- Dépendances
- Échanges entre logiciels (API), bases de données et services externes.
- Continuité
- Redémarrages, déploiements et reprise du service.
Nexsit intervient sur l’ensemble des composants supervisés, de l’infrastructure aux applications, afin de corriger les incidents, maintenir les performances et assurer la continuité de vos services.
De l’alerte à la correction, un cycle suivi.
La supervision automatisée détecte ; Nexsit qualifie, corrige et prévient le retour de l’incident, selon le SLA du contrat.
Baie serveur
Matériel, température et capacité
Réseau
Disponibilité, latence et flux
Hyperviseur
Hôtes, machines virtuelles et ressources
Application
Services, erreurs et temps de réponse
Des délais d’intervention garantis par contrat.
Supervision automatisée 24/7 ; intervention selon le niveau de service prévu au contrat. Par défaut, Nexsit intervient du lundi au vendredi, de 9 h à 18 h, hors jours fériés.
Standard
- Prise en charge
- Heures ouvrées
- Délai
- Défini au contrat
- Prix
- Inclus dans l’abonnement
Étendu
- Prise en charge
- Heures ouvrées élargies (par exemple 8 h – 20 h, samedi)
- Délai
- Défini au contrat
- Prix
- Sur devis
Critique
- Prise en charge
- Astreinte
- Délai
- Défini au contrat
- Prix
- Sur devis, selon disponibilité

Tarif d’intervention
Mise en place de la supervision et interventions de maintenance hors abonnement. Facturé au temps passé, sur devis validé avant de commencer.
79,20 € HT/h au lieu de 88 €Offre de lancement
Des services qui se complètent.
Selon votre situation, ces services prolongent naturellement celui-ci.


L’actualité liée à ce sujet.
Les dernières nouvelles retenues par la veille Nexsit sur ce thème, sélectionnées et relues avant publication.
Toute la veille Cybersécurité
Broadcom corrige une faille critique de vCenter exploitée avant sa divulgation
Broadcom a publié le 19 novembre 2026 des correctifs pour une faille de VMware vCenter permettant de contourner l’authentification depuis le réseau. Mandiant rapporte son exploitation dès début septembre, avant sa divulgation.
 Cybersécurité
Drupal corrige une faille critique de son installateur exploitable sans connexion
Drupal a publié le 18 novembre 2026 des correctifs contre CVE-2026-132165, une faille pouvant permettre la prise de contrôle d’un site sans authentification. L’équipe de sécurité avait averti que des exploits pourraient apparaître en quelques heures ou quelques jours.
 Exploitation
Linux 7.5 : une option est prévue pour désactiver /proc/kcore au démarrage
Un correctif de Chris Down prévoit de désactiver /proc/kcore au démarrage, sans changer le comportement par défaut. Selon Phoronix, il a rejoint une branche de préparation de Linux 7.5, rapporte le site le 19 novembre 2026.
 Cybersécurité
Oracle corrige Java4Shell, une faille d’OpenJDK exploitable à distance sous conditions
Oracle a publié le 17 novembre 2026 un correctif pour CVE-2026-114938, dite Java4Shell. Cette faille du décodeur Base64 d’OpenJDK peut permettre une exécution de code sans authentification sur certaines configurations matérielles et applicatives.
 Exploitation
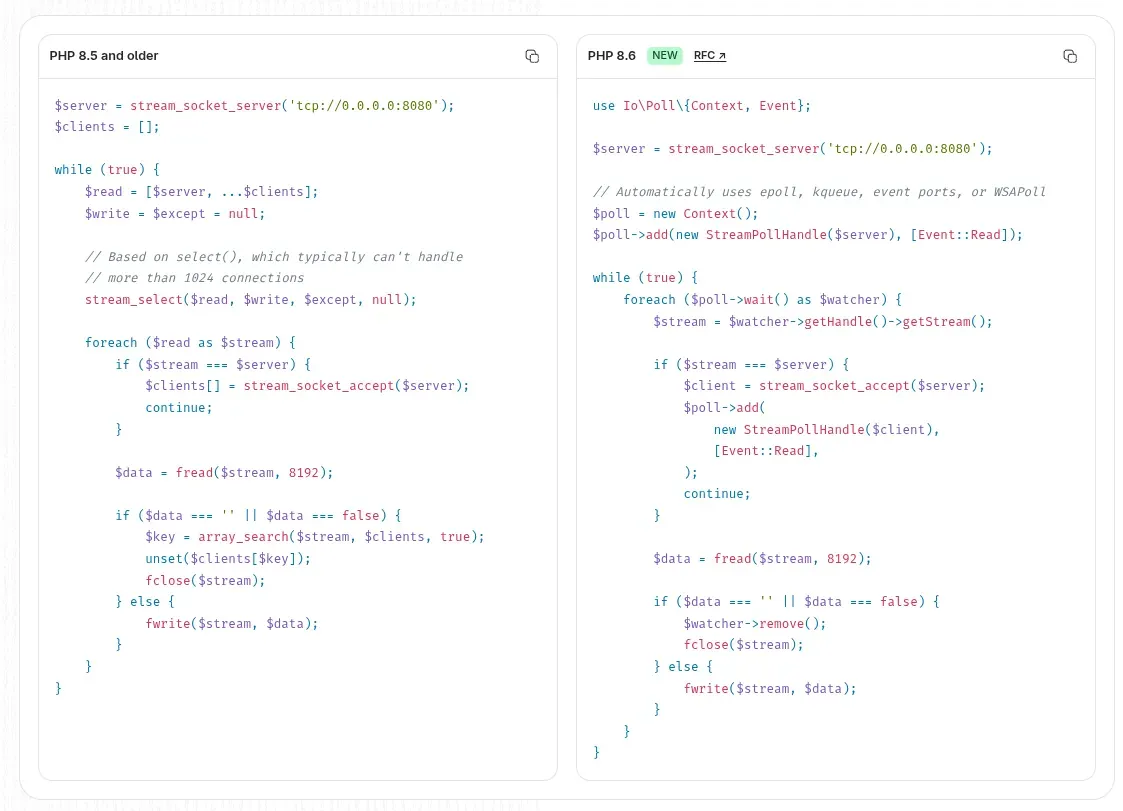
PHP 8.6.0 ajoute une API de polling et des types communs pour les durées et le tri
PHP 8.6.0 est sorti le 19 novembre 2026. Cette version introduit notamment une API de surveillance des entrées-sorties, la fonction clamp(), l’énumération SortDirection et la classe Time\Duration.
 Cybersécurité
Des chercheurs contournent le verrouillage du TPM pour attaquer les PIN Windows
Dans une étude publiée le 13 novembre 2026, des chercheurs de la Technische Universität Berlin décrivent une attaque physique contre les codes PIN de Windows Hello et BitLocker. Elle permet de répéter les essais en neutralisant le compteur d’échecs sur certaines configurations.