Linux 7.5 : une option est prévue pour désactiver /proc/kcore au démarrage
Un correctif de Chris Down prévoit de désactiver /proc/kcore au démarrage, sans changer le comportement par défaut. Selon Phoronix, il a rejoint une branche de préparation de Linux 7.5, rapporte le site le 19 novembre 2026.
Ce qui est nouveau
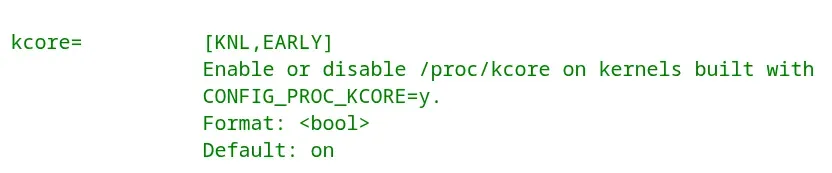
Un correctif du noyau Linux ajoute le paramètre de démarrage kcore=off pour désactiver /proc/kcore. Ce fichier virtuel permet de lire la mémoire du noyau, notamment pour le débogage et l’analyse mémoire. Son accès est déjà soumis au privilège CAP_SYS_RAWIO, qui autorise certaines opérations matérielles de bas niveau.
L’option concerne les noyaux compilés avec CONFIG_PROC_KCORE=y. L’accès restera activé par défaut : le changement proposé ajoute une possibilité de désactivation, sans imposer de restriction supplémentaire à toutes les installations.
Selon Phoronix, le correctif a rejoint la branche de préparation vfs-7.5.procfs. Son intégration à la version finale de Linux 7.5 reste à confirmer.
Ce qui change et pourquoi
Dans son message de proposition, Chris Down explique que bloquer cet accès sur un noyau qui l’intègre nécessite actuellement le mode de verrouillage lockdown=confidentiality ou un module de sécurité Linux. Le premier restreint aussi d’autres fonctions que ses équipes souhaitent conserver.
Il décrit donc l’utilisation de deux configurations de noyau : l’une conserve /proc/kcore pour le diagnostic, l’autre l’exclut. Le nouveau paramètre permettrait de choisir au démarrage tout en utilisant la même image du noyau.
La distinction porte sur les privilèges : un processus peut avoir besoin de CAP_SYS_RAWIO pour accéder au matériel sans devoir lire l’ensemble de la mémoire du noyau, souligne le développeur.
Pourquoi c’est important
La portée du changement est ciblée : fermer une voie de lecture de la mémoire sur les machines qui n’en ont pas l’usage, tout en la conservant ailleurs pour les outils de diagnostic. Chris Down rappelle que /proc/kcore peut aussi révéler la disposition aléatoire des adresses du noyau, une protection destinée à compliquer certaines attaques.
Cette option ne supprime toutefois pas toutes les voies d’accès à la mémoire du noyau. Le développeur précise que d’autres mécanismes peuvent offrir des possibilités comparables avec des privilèges distincts.
Sources
- lore-kernel.gnuweeb.org
- Phoronix phoronix.com
Sélection et relecture humaines, rédaction assistée par IA.