Des chercheurs contournent le verrouillage du TPM pour attaquer les PIN Windows
Dans une étude publiée le 13 novembre 2026, des chercheurs de la Technische Universität Berlin décrivent une attaque physique contre les codes PIN de Windows Hello et BitLocker. Elle permet de répéter les essais en neutralisant le compteur d’échecs sur certaines configurations.
Ce qui est nouveau
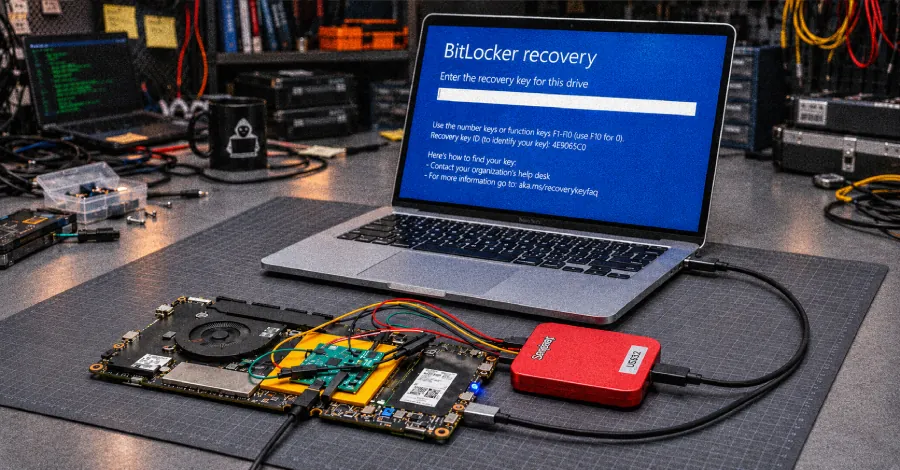
Des chercheurs de la Technische Universität Berlin présentent dans leur étude Hello Again un contournement de la protection contre les essais répétés du TPM, le module de sécurité qui protège notamment les codes PIN de Windows Hello et BitLocker. L’attaque nécessite un accès physique à la machine et des manipulations matérielles.
Selon le compte rendu de The Hacker News, leurs essais ont retrouvé des PIN définis pour l’expérience après 236 tentatives sur chacun des deux ordinateurs testés. À partir des cadences mesurées, les chercheurs estiment le temps maximal de recherche à 40 heures pour un PIN Hello à quatre chiffres et à 20 jours pour un PIN BitLocker à six chiffres. Ces durées sont des extrapolations, pas celles des essais réalisés.
Ce qui change et pourquoi
Avec le verrouillage fonctionnant normalement, les durées maximales correspondantes seraient de 69 jours et de 19 ans, selon l’étude. La différence vient de la possibilité de restaurer un ancien état du TPM, et donc d’effacer les échecs accumulés.
Les TPM intégrés au micrologiciel conservent cet état dans une mémoire flash. Des compteurs censés ne pouvoir qu’augmenter, appelés RPMC, empêchent normalement sa restauration. Les chercheurs décrivent deux faiblesses : chez AMD, le contrôleur ne vérifie pas que ces compteurs ont effectivement augmenté ; sur les mémoires Winbond étudiées, une perturbation électrique permet d’extraire une clé secrète puis de falsifier leurs valeurs.
Pourquoi c’est important
La sécurité des PIN courts dépend de la limitation des tentatives, pas seulement du nombre de combinaisons possibles. Cette attaque fragilise donc aussi bien l’authentification Windows que le déverrouillage d’un disque protégé par BitLocker avec TPM et PIN.
Le périmètre reste conditionné au matériel. Dans son communiqué du 16 novembre, Intel souligne que les attaques démontrées sur ses plateformes reposent sur une mémoire flash tierce vulnérable, et non sur une vulnérabilité établie d’un composant Intel. Elles exigent un équipement spécialisé. Aucun cas d’exploitation hors laboratoire n’est décrit dans l’étude ou les avis des fabricants rapportés par The Hacker News.
Sources
- arxiv.org
- intel.com
- The Hacker News thehackernews.com
Sélection et relecture humaines, rédaction assistée par IA.