Xen corrige deux failles permettant à une VM d’accéder à la mémoire des autres
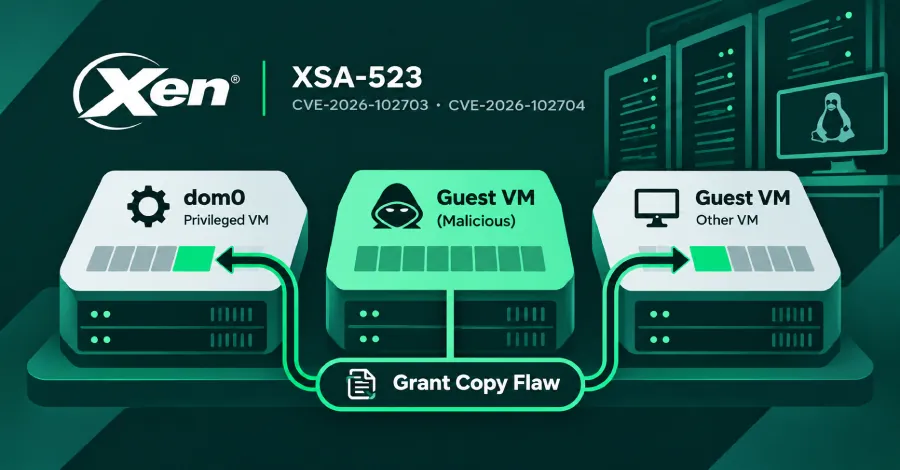
Le 3 novembre 2026, le projet Xen a publié des correctifs pour deux vulnérabilités permettant à une machine virtuelle malveillante de lire et modifier la mémoire d’autres machines du même hôte, y compris dom0.
Ce qui est nouveau
Le projet Xen a publié l’avis XSA-523 et des correctifs pour CVE-2026-102703 et CVE-2026-102704. Ces deux failles touchent toutes les versions de Xen depuis la 4.6 ; les versions 4.5 et antérieures ne sont pas concernées. Aucune mesure d’atténuation n’est connue, selon le projet.
Des correctifs sont joints à l’avis Xen. XCP-ng a également publié une mise à jour pour sa version 8.3 LTS, dont l’application nécessite un redémarrage des hôtes. Pour Qubes OS 4.3, le bulletin annonce les paquets Xen 4.19.6-3 dans le dépôt de test de sécurité, avant leur transfert vers le dépôt stable après les tests communautaires.
Ce qui change et pourquoi
Les défauts concernent grant copy, le mécanisme de copie de données entre machines virtuelles. Pour accélérer des copies successives dans une même page mémoire, Xen réutilise des informations déjà validées. Or, certaines situations ne déclenchaient pas les nouvelles vérifications nécessaires.
La première faille permet une confusion entre numéros de pages mémoire physiques et références d’autorisation de partage. La seconde tient à un contrôle mal placé : la copie par numéro de page devrait être limitée à la mémoire de la machine appelante. Les correctifs rétablissent ces contrôles.
Pourquoi c’est important
Ces erreurs franchissent la frontière d’isolation entre machines virtuelles : un invité malveillant peut lire ou modifier la mémoire d’autres domaines, y compris dom0, le domaine privilégié qui administre les autres machines. XCP-ng décrit un risque de prise de contrôle de l’hôte entier.
Qubes OS indique que toutes ses versions et configurations prises en charge sont affectées. L’avis Xen ne précise ni les privilèges nécessaires à l’attaquant dans la machine invitée, ni l’existence d’attaques exploitant ces failles.
Sources
Sélection et relecture humaines, rédaction assistée par IA.