Microsoft décrit deux intrusions mêlant faux support sur Teams et abus de certificats
Microsoft rapporte deux intrusions parties d’une usurpation du support informatique sur Teams, puis prolongées par l’abus de services de certificats mal configurés. L’une a abouti à une exfiltration de données.
Ce qui s’est passé
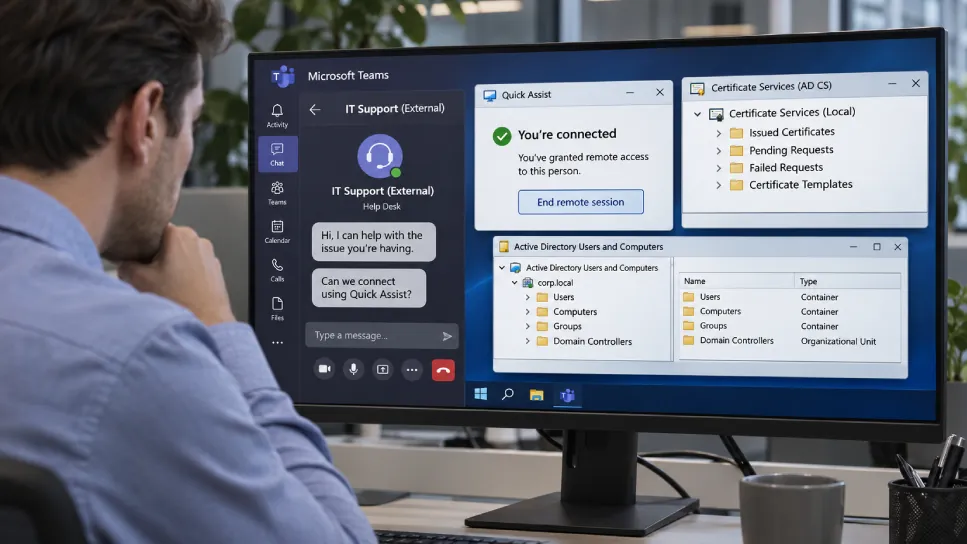
Microsoft décrit deux intrusions dans lesquelles des attaquants se sont fait passer pour le support informatique sur Teams. Par messages et appels, ils ont convaincu des salariés d’autoriser une prise en main à distance, principalement avec Assistance rapide, l’outil de téléassistance de Windows.
Aucune vulnérabilité de Teams n’a été exploitée. Le point d’entrée reposait sur la manipulation des utilisateurs. Après avoir obtenu le contrôle du poste, les attaquants y ont déposé des outils, exploré l’environnement et recherché des configurations permissives dans les services de certificats Active Directory, ou AD CS. Ces services délivrent notamment des certificats permettant d’authentifier des utilisateurs et des machines.
Dans la première intrusion, un modèle de certificat mal configuré permettait de demander un certificat au nom d’un compte privilégié. Cette technique, désignée ESC1, a donné aux attaquants des accès leur permettant de lancer une opération DCSync, qui réplique des données d’authentification de l’annuaire Active Directory.
Microsoft Defender a bloqué une partie de l’activité, mais un compte privilégié exclu du confinement automatique est resté utilisable. Les attaquants s’en sont servis pour poursuivre leur intrusion et exfiltrer des données. Microsoft ne précise ni le volume de données emportées ni les dates des incidents, et n’attribue pas ces opérations à un groupe identifié.
Dans la seconde intrusion, les attaquants ont employé PetitPotam pour provoquer une authentification d’un contrôleur de domaine, serveur central de l’annuaire de l’entreprise. Ils ont relayé cette authentification vers le service web d’inscription d’AD CS afin d’obtenir un certificat au nom du serveur. Cette voie d’attaque est désignée ESC8. Après des alertes de Defender, l’entreprise a isolé le poste concerné ; Microsoft n’a observé aucune progression ultérieure.
Ce que ça change pour une PME
Le risque décrit concerne les organisations qui utilisent les services de certificats Active Directory avec des configurations insuffisamment protégées. Teams sert ici de canal de mise en confiance, et non de faille technique.
Un certificat détourné peut prolonger l’accès au-delà du poste initialement compromis. Microsoft souligne qu’un changement de mot de passe ou la réinstallation de ce poste ne révoque pas le certificat et n’invalide pas les tickets d’authentification déjà délivrés.
Quoi faire
- Faire confirmer toute demande inattendue de téléassistance par un canal interne connu.
- Demander au responsable informatique de vérifier les droits de demande de certificats et les comptes exclus du confinement.
- Sur les services web AD CS concernés, appliquer les protections de KB5005413, notamment la protection étendue pour l’authentification et l’obligation de connexions HTTPS.
Sources
- microsoft.com
- support.microsoft.com
- The Hacker News thehackernews.com
Sélection et relecture humaines, rédaction assistée par IA.