Des cyberattaques dérèglent le froid de supermarchés en Belgique et en Suède
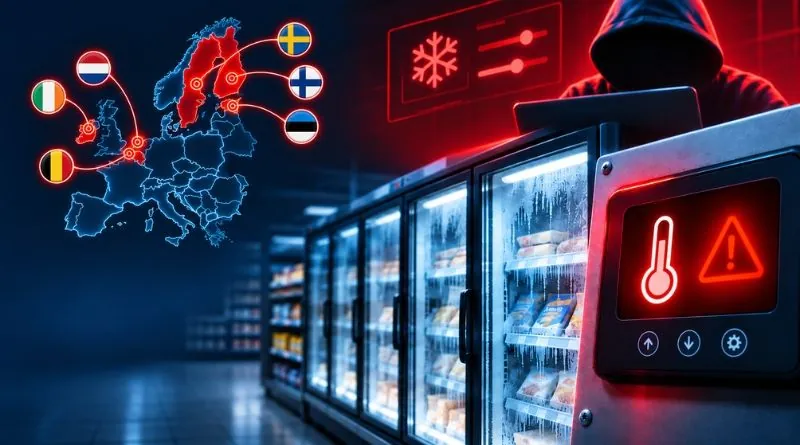
Dans la nuit du 1er au 2 novembre 2026, des attaques contre les systèmes de réfrigération ont touché des commerces en Belgique et en Suède. Elles rappellent les incidents survenus en France en octobre, sans lien établi entre les deux vagues.
Ce qui est nouveau
Des systèmes de réfrigération de commerces belges et suédois ont été manipulés à distance dans la nuit du 1er au 2 novembre 2026. Selon IT-Connect, une quarantaine de magasins Delhaize ont été touchés en Belgique, ainsi que des établissements Carrefour, Intermarché et Spar. Le parquet fédéral belge a ouvert une enquête.
En Suède, IT-Connect rapporte que les congélateurs d’un magasin ICA Kvantum à Sjöbo ont été réglés sur +50 °C, avec des pertes de marchandises. Cette valeur correspond à une consigne modifiée, pas à une température mesurée dans les produits. Des magasins Coop ont également été affectés.
Ce qui change et pourquoi
Ces incidents prolongent géographiquement une série d’attaques contre le froid commercial. Dès le 12 octobre, le Centre gouvernemental de veille, d’alerte et de réponse aux attaques informatiques (CERT-FR) signalait des compromissions de contrôleurs Danfoss, puis de systèmes Copeland et Dixell XWEB.
Le mécanisme observé en Belgique ressemble à celui des attaques françaises, selon le frigoriste Sabcobel, cité par IT-Connect et SecurityWeek : les attaquants imposent le mode dégivrage. Cette fonction chauffe normalement l’évaporateur pour éliminer la glace ; son détournement perturbe le maintien au froid.
Les superviseurs permettent de modifier à distance les paramètres de plusieurs équipements. Les recherches de Claroty sur Copeland XWEB Pro ont démontré qu’une compromission pouvait permettre de manipuler physiquement les installations. Cela ne prouve toutefois pas que les mêmes vulnérabilités ont servi dans tous les incidents. Le point d’entrée des attaques belges et suédoises n’a pas été publiquement établi, et le lien entre les deux vagues reste inconnu.
Pourquoi c’est important
Les conséquences dépassent l’indisponibilité informatique : la modification des réglages peut entraîner la perte de denrées. Le périmètre ne se limite pas aux supermarchés. Selon The Record, des fournisseurs britanniques de viande ainsi qu’un grossiste en fruits et légumes ont également été attaqués, sans perte de stocks déclarée dans ces cas.
Les auteurs n’ont pas été identifiés et aucune revendication n’a été rapportée. La ressemblance des modes opératoires ne permet donc pas d’attribuer ces incidents à un même groupe.
Sources
- cert.cyber.gouv.fr
- claroty.com
- webapps.copeland.com
- IT-Connect it-connect.fr
- The Record therecord.media
- securityweek.com
Sélection et relecture humaines, rédaction assistée par IA.