Claude Code : des secrets exposés dans 1 122 fichiers d’autorisations sur GitHub
Selon une enquête d’Apiiro rapportée le 7 novembre 2026 par The Hacker News, des commandes mémorisées par Claude Code contiennent des secrets dans 1 122 fichiers publics sur GitHub. L’exposition dépend de la présence d’identifiants dans ces commandes et de la publication du fichier local.
Ce qui est nouveau
Apiiro a recensé 1 122 copies publiques de .claude/settings.local.json contenant au moins un secret, selon The Hacker News. Ces fichiers de configuration de Claude Code renferment au total 1 379 secrets distincts, notamment des mots de passe de bases de données, des jetons d’accès et des clés AWS.
L’enquête porte sur 104 185 copies du fichier trouvées sur GitHub. Les chercheurs n’ont pas testé la validité des secrets recensés. Une entreprise avertie a toutefois confirmé que sa clé était active.
Ce qui change et pourquoi
La nouveauté est la mesure de l’exposition publique, plutôt que la découverte du comportement. Un signalement publié sur le dépôt de Claude Code le 11 août 2025 décrivait déjà l’enregistrement en clair de commandes contenant des identifiants. Il a été fermé automatiquement pour inactivité, sans constituer une annonce de correction.
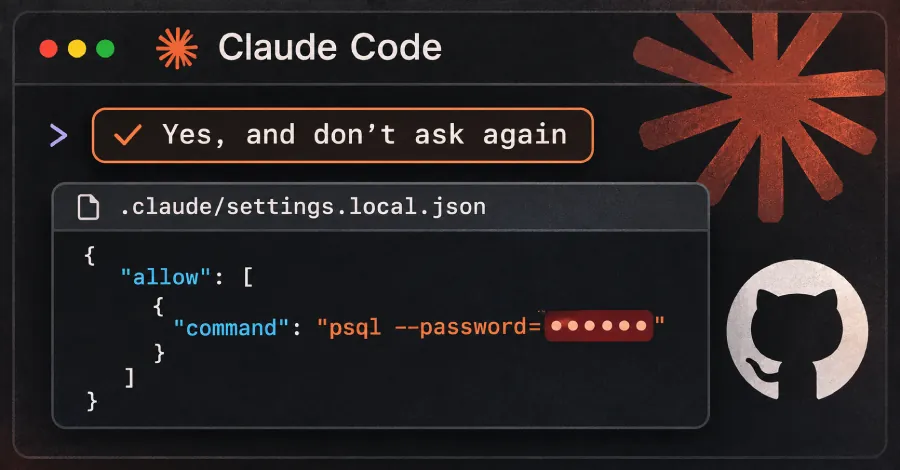
La documentation d’Anthropic confirme que l’option « Yes, and don’t ask again » crée une autorisation persistante dans .claude/settings.local.json. Selon l’enquête, lorsque cette autorisation conserve une commande exacte plutôt qu’un motif générique, les secrets inscrits dans la commande sont enregistrés avec elle. L’exposition sur GitHub survient si ce fichier est ensuite ajouté à un dépôt public : elle n’est pas une conséquence automatique de l’approbation.
Claude Code ajoute normalement ce fichier aux exclusions Git globales de l’utilisateur lorsqu’il le crée. Cette protection reste locale à la machine et ne retire pas un fichier déjà suivi par Git. Sur Hacker News, Boris Cherny, de l’équipe Claude Code, indique que le produit n’effaçait historiquement pas les secrets et que l’équipe étudie des moyens de prévenir leur conservation.
Pourquoi c’est important
Un réglage destiné à éviter des demandes d’autorisation répétées peut ainsi devenir une réserve d’identifiants lisibles publiquement. La suppression du fichier courant ne suffit pas à faire disparaître les anciennes copies conservées dans l’historique Git ou dans les dépôts dérivés.
L’exposition ne signifie pas que tous les identifiants fonctionnent encore ni qu’ils ont été exploités. Les chercheurs ne rapportent pas d’utilisation malveillante établie. Ils constatent aussi que les outils de détection de secrets manquent une partie de ces fichiers, notamment lorsque les mots de passe ressemblent à de simples arguments de commande.
Sources
- code.claude.com
- github.com
- news.ycombinator.com
- The Hacker News thehackernews.com
Sélection et relecture humaines, rédaction assistée par IA.