Binance détaille une attaque mêlant faux recrutement et détournement d’un outil d’IA
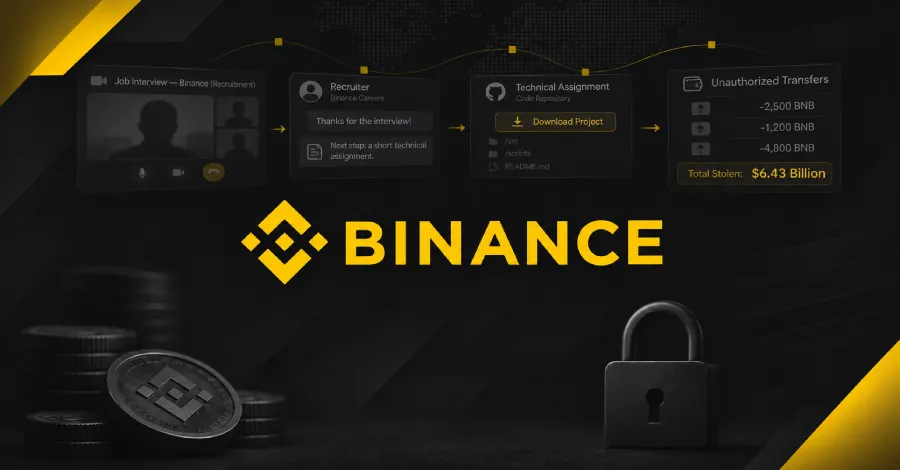
Dans son rapport initial du 3 novembre 2026, Binance décrit la campagne ayant conduit au vol du 29 octobre. La plateforme chiffre les actifs touchés à environ 6,34 milliards de dollars, contre 6,43 milliards selon Elliptic.
Ce qui est nouveau
Binance présente une campagne en plusieurs étapes, plutôt qu’une intrusion isolée, dans son rapport initial sur le vol du 29 octobre 2026. L’enquête reste en cours et ses conclusions doivent faire l’objet d’un examen indépendant.
En juin, un ingénieur chargé de l’infrastructure des portefeuilles avait téléchargé un programme d’installation Homebrew altéré en cherchant à installer un outil de programmation assistée par intelligence artificielle (IA). Binance indique avoir détecté l’anomalie, remplacé son ordinateur et renouvelé les identifiants concernés. Des informations sur son rôle et ses collègues avaient toutefois été exposées.
Selon BleepingComputer et The Hacker News, un autre ingénieur a ensuite été piégé en septembre par de faux recruteurs. Un exercice de programmation téléchargé pendant l’entretien a installé un logiciel malveillant sur son ordinateur professionnel.
Ce qui change et pourquoi
L’explication dépasse celle du seul ordinateur compromis évoquée initialement par Binance. Selon BleepingComputer et The Hacker News, les attaquants ont utilisé cet accès et détourné un outil interne d’IA pour compromettre d’autres postes, puis récupérer des identifiants et un jeton permettant de déployer un conteneur. Binance ne détaille pas le fonctionnement précis de ce détournement de l’IA.
Binance explique que l’accès non autorisé à son service de signature des portefeuilles a permis de lancer des transactions hors du circuit normal de retrait. Les attaquants ont aussi exploité le mécanisme de délégation EIP-7702 d’Ethereum pour accorder des droits à un contrat contrôlé par leurs soins. Ces autorisations inscrites sur la blockchain continuaient de fonctionner malgré la suspension des retraits : leur révocation nécessitait une intervention distincte.
Pourquoi c’est important
L’incident relie la compromission d’environnements de développement à celle d’un service autorisant des mouvements de fonds. Il montre aussi la limite d’une suspension des retraits lorsque des autorisations malveillantes subsistent sur la blockchain.
Binance annonce avoir reconstruit ou remplacé les systèmes concernés et renforcé ses contrôles. La plateforme déclare environ 2,85 milliards de dollars d’actifs gelés ou interceptés, un montant également vérifié par Elliptic. Elle s’engage à supporter les pertes plutôt que ses utilisateurs. Les estimations globales restent distinctes : Binance annonce 6,34 milliards de dollars d’actifs touchés, tandis qu’Elliptic évalue le vol à 6,43 milliards.
Sources
- binance.com
- elliptic.co
- BleepingComputer bleepingcomputer.com
- The Hacker News thehackernews.com
Sélection et relecture humaines, rédaction assistée par IA.